

Uge 2 af 7: IT-sikkerhed, som enhver kan forholde sig til
Denne uge: Phshing, awareness træning og mail-sikkerhed
Ekstra indlæg: Om FBI’s advarsel, og hvorfor MFA ikke altid er nok
Forestil dig, at nogen rækker dig en formular og beder dig underskrive den nede på rådhuset. Du går derned. Det er det rigtige rådhus. Du viser dit rigtige kørekort, og du skriver din rigtige underskrift.
Alt er ægte. Bygningen, dit ID, din underskrift.
Det, du underskrev, var en fuldmagt. Nu kan en anden handle i dit navn.
Det er præcis dét, der sker i et device code-angreb.
Hvad der foregår
Metoden misbruger en helt legitim funktion i Microsoft 365. Den findes, fordi nogle enheder ikke har et tastatur — et mødelokale-display, en printer. I stedet for at logge ind på selve enheden indtaster du en kort kode et andet sted, og så er enheden godkendt.
Hackeren gør sådan her:
Han starter et login til jeres Microsoft 365 fra sin egen maskine og får en 6 cifret kode, der er gyldig et kvarter.
Han sender den videre til en af jeres medarbejdere med en anledning, der giver mening. Et dokument til godkendelse.
Medarbejderen klikker sig frem og lander til sidst på Microsofts egen side. Ikke en kopi. Den ægte.
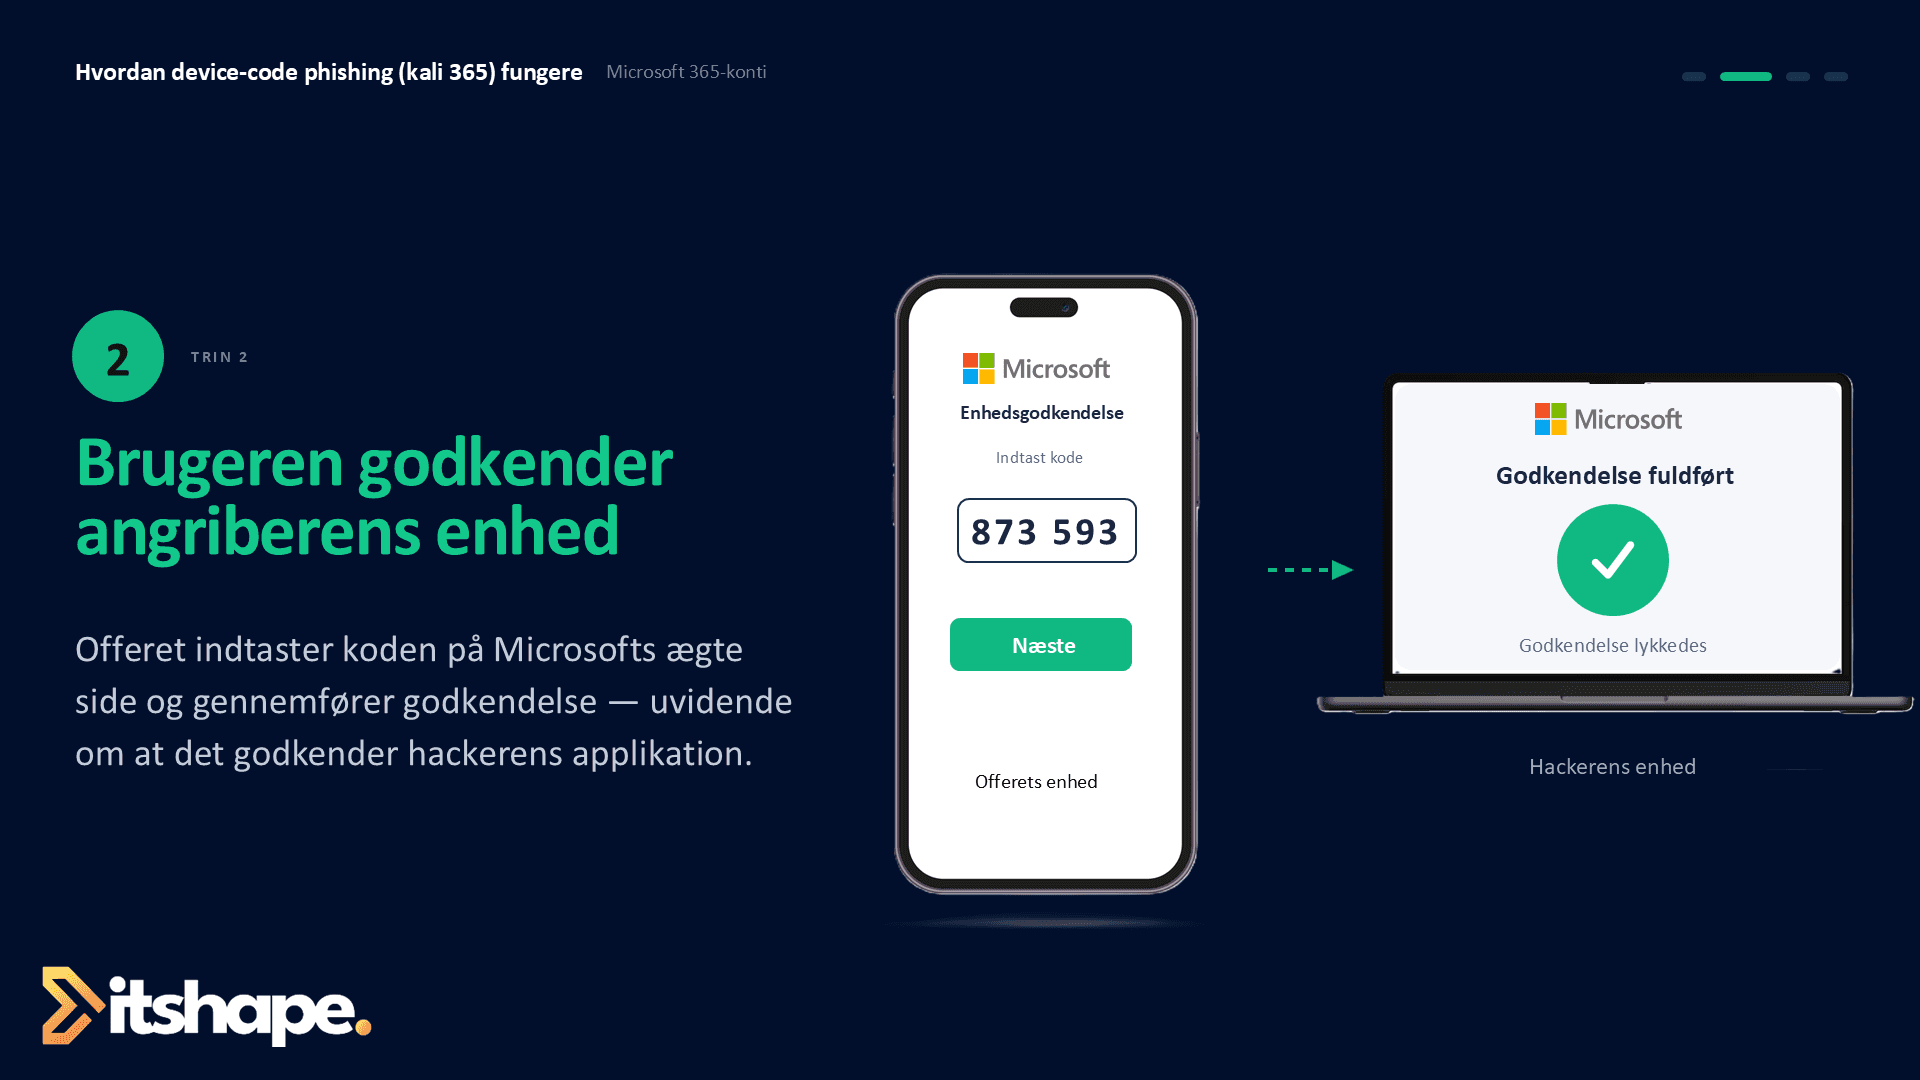
Hun logger ind som altid, godkender med MFA og indtaster den 6 cifrede koden. I det sekund får hackerens maskine adgang.
I de kampagner, forskere har undersøgt, står koden sjældent i selve mailen. Den ligger et par klik inde, efter et dokument og en mellemside. Det er bevidst: bedrageriet sker, før hun når den rigtige side. Og netop dér, hvor man normalt ville tjekke adressen i browseren, er adressen faktisk rigtig.



Hvorfor MFA ikke redder jer her
MFA blev ikke omgået. Den blev gennemført korrekt, af den rigtige person, på det rigtige tidspunkt.
Problemet er, at hun godkendte for en anden.
Det, hackeren får, er ikke adgangskoden. Det er en adgangsnøgle — samme slags, jeres medarbejdere selv bruger, når de ikke skal logge ind på ny hver time. Den fornyer sig selv, og han bliver aldrig bedt om at godkende noget igen. Set fra Microsofts side ser sessionen helt legitim ud, fordi den er det.
Det gør tre af jeres investeringer værdiløse på én gang: adgangskodemanageren, overvågningen for lækkede koder og selve MFA-kravet. Ingen af dem er i spil, når der aldrig bliver stjålet en adgangskode.
Det er blevet en forretning
Den 21. maj 2026 advarede FBI om en tjeneste ved navn Kali365, der dukkede op i april og sælges via Telegram.
Det er ikke et hackerværktøj i klassisk forstand. Det er et abonnement, og forretningsmodellen ligner enhver anden softwarevirksomhed mere, end man bryder sig om: tre niveauer med udviklere, forhandlere og betalende kunder. Priser fra 250 dollars for 30 dage op til 2.000 for et år. Kunderne kan sætte deres egne farver og navne på panelet, og de får færdige kampagneskabeloner, AI-skrevne lokketekster og et dashboard over, hvem der har bidt på.
Og en detalje, der er værre end resten: de adgangsnøgler, én kunde opsamler, kan deles med andre på platformen. En kriminel, der aldrig har sendt en mail, kan købe adgang til en postkasse, en anden har skaffet.
Teknikken er ikke ny. Det, Kali365 tilføjer, er masseproduktion — og hundredvis af dokumenterede angreb alene i april, på tværs af brancher i Nordamerika og Europa. Kriteriet er ikke virksomhedens størrelse. Det er, at man bruger Microsoft 365.
Hvad I gør ved det
Bloker metoden. Det er FBI’s egen primære anbefaling. Device code-login kan slås fra centralt, og langt de fleste virksomheder bruger det aldrig. Tjek først, om noget legitimt bruger det — typisk mødelokale-udstyr — og undtag jeres nødadgangskonti, så I ikke låser jer selv ude.
Gå videre til phishing-resistent MFA. Med sikkerhedsnøgler eller passkeys er godkendelsen bundet til den enhed, medarbejderen sidder ved. Så er der ikke noget at godkende for en anden.
Fortæl jeres medarbejdere én ting. Ikke en hel lektion. Bare denne: Microsoft beder dig aldrig om at indtaste en kode, du har fået tilsendt af et andet menneske.
Kort sagt
Nogle angreb kan man ikke se sig ud af. Ingen falsk hjemmeside, ingen mistænkelig afsender, ingen stavefejl.
Derfor er svaret at fjerne muligheden, før nogen står med valget. Det tager en formiddag og koster ingenting.
Og når nogen siger, at problemet er medarbejderne: her gjorde hun præcis, som hun var blevet lært.
Til den it-ansvarlige
Bloker flowet
Bloker ‘Device Code Flows’ ved hjælp af Conditional Access Policies i Entra ID. Dette er det vigtigste og det som reelt stoppe dette angreb
Auditér først. Kør i rapport-tilstand og se, om noget legitimt bruger flowet — mødelokale-enheder og kiosker er de typiske undtagelser.
Detektion
Filtrér i sign-in-loggen på autentificeringsprotokol “Device Code” og byg en alarm på det. De fleste tenants har nul legitim brug.
Alarmér på nye indbakkeregler, videresendelse, OAuth-app-samtykker og enhedsregistreringer. Kali365-kampagner opretter typisk regler, der undertrykker Microsofts egne sikkerhedsadvarsler.
Token-hygiejne
Værdien af en stjålet nøgle er proportional med, hvor længe den er gyldig. Stram token-levetider og refresh-token-politikker.
Slå Continuous Access Evaluation til, så tilbagekaldelse slår igennem på minutter frem for timer.
Ved mistanke om kompromittering
Adgangskodeskift er ikke nok. Tilbagekald sessioner aktivt, så refresh-tokens invalideres.
Gennemgå registrerede enheder, MFA-metoder, app-samtykker, indbakkeregler og videresendelse. En tilføjet MFA-metode eller ny enhed er den typiske måde at holde på adgangen.
Kali365 er én af flere i samme familie. Blokeringen af flowet holder, uanset hvad den næste platform kommer til at hedde.
Næste mandag: Hvem har nøglen til hele huset? Om hvorfor de fleste medarbejdere kan langt mere på deres computer, end nogen har taget stilling til.
Kilder: FBI Public Service Alert I-052126-PSA (21. maj 2026) · Arctic Wolf og Huntress om device code-kampagner, forår 2026 · Hornetsecurity om det observerede angrebsforløb, juni 2026